Attaque cyber : préparer et gérer une crise
Préparer et formaliser un processus de gestion de crise permet de minimiser les conséquences subies lors d'une attaque cyber.
Article publié le 13 juin 2023. Les chiffres, les outils et la réglementation qu'il cite ont pu évoluer depuis.
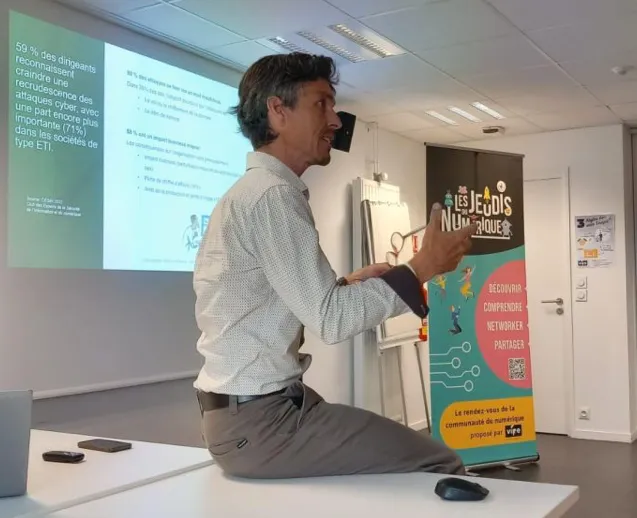
Le 8 juin 2023, Veyan participait au Jeudi du Numérique spécial cybersécurité, une soirée de prévention et de sensibilisation aux côtés d’experts de la sécurité numérique, organisée par Vipe. L’occasion pour Pierre Bogenschütz de présenter les grandes lignes de la préparation et de la gestion d’une crise cyber.
Selon le CESIN* en 2022, 58% des attaques cyber ont un impact business majeur, que ce soit en termes de chiffre d’affaires, d’organisation ou de réputation.
Alors que le nombre d’attaques ne cesse de croître, préparer et formaliser son processus de gestion de crise et réaliser des exercices réguliers permet de minimiser les conséquences subies par les entreprises. Mais par où commencer ? Voici quatre étapes essentielles pour comprendre la démarche.
1. Identifier les métiers critiques et les risques associés
Pour pouvoir se protéger, il faut déjà bien se connaître : recenser les actifs de l’entreprise permet de détecter les points vitaux pour l’activité et de définir les critères de sécurité essentiels. Il s’agit ensuite d’identifier les risques et d’élaborer des scénarios pour limiter les impacts prévisibles.
2. Définir une stratégie de gestion de crise
La démarche vise ensuite à fixer les modalités, les acteurs, les moyens qui permettront de mettre en place un processus de gestion des incidents. Des exercices in situ grandeur nature visant à simuler une attaque permettent de tester les protocoles et de les améliorer.
3. Activer la cellule de crise
Lorsque la cellule de crise est déclenchée, il faut alors tracer toutes les actions et décisions prises, mettre tout le collectif de l’entreprise en mouvement dans ce mode organisationnel très particulier pour contenir, remédier… et tenir dans la durée !
4. Tirer des enseignements
Une fois l’incident majeur résorbé, le RETEX est un exercice primordial pour constater les défaillances et les bonnes pratiques rencontrées.
Face au nombre d’attaques, les entreprises sont désormais « jugées » sur leur capacité à sortir d’une crise, à maîtriser leur communication et l’impact sur leur image. Vous souhaitez en savoir plus, préparer et formaliser le processus de gestion de crise de votre entreprise ? Contactez-nous !
*CESIN : Club des Experts de la Sécurité de l’Information et du numérique (cesin.fr)
Rédigé par l'équipe Veyan : des consultants seniors certifiés ISO/IEC 27001, EBIOS Risk Manager et DPO, au sein d'une société de conseil en cybersécurité fondée en 2017 à Guidel. Découvrir l'équipe
Questions fréquentes
Comment préparer son entreprise à une cyberattaque ?
La préparation commence par la connaissance de l’entreprise : recenser ses actifs, repérer les métiers critiques et définir les critères de sécurité essentiels. Viennent ensuite l’identification des risques et l’élaboration de scénarios pour limiter les impacts prévisibles. La démarche se formalise enfin dans une stratégie de gestion de crise, testée par des exercices réguliers.
Quelles sont les étapes de la gestion d’une crise cyber ?
Notre article de juin 2023 en retient quatre : identifier les métiers critiques et les risques associés, définir une stratégie de gestion de crise, activer la cellule de crise quand l’incident survient, puis tirer les enseignements de l’événement. Les deux premières se préparent à froid, bien avant toute attaque. Les deux dernières se jouent pendant et après la crise.
À quoi sert une cellule de crise cyber ?
Une fois déclenchée, la cellule de crise trace toutes les actions et décisions prises et met l’ensemble de l’entreprise en mouvement dans un mode d’organisation très particulier. Son rôle est de contenir l’attaque, d’engager la remédiation et de tenir dans la durée. Sa préparation en amont conditionne la qualité des décisions prises sous pression.
Pourquoi organiser des exercices de crise cyber ?
Selon le Club des experts de la sécurité de l’information et du numérique (CESIN), 58 % des attaques cyber ont eu en 2022 un impact majeur sur l’activité des entreprises : chiffre d’affaires, organisation ou réputation. Des exercices grandeur nature qui simulent une attaque permettent de tester les protocoles de gestion des incidents et de les améliorer avant d’en avoir besoin.
Qu’est-ce que le RETEX après une cyberattaque ?
Le retour d’expérience, ou RETEX, intervient une fois l’incident majeur résorbé. C’est un exercice primordial pour constater les défaillances rencontrées pendant la crise et les bonnes pratiques qui ont fonctionné. Ses enseignements servent à ajuster le processus de gestion de crise et à mieux préparer l’entreprise à la prochaine attaque.
Nos offres sur ce sujet
-
Prévenir
Gestion de crise et continuité
Préparer votre direction à une cyberattaque et organiser la reprise de vos activités vitales.
-
Mesurer
Analyse de risques EBIOS RM
Identifier les scénarios d'attaque qui menacent vraiment votre activité et y proportionner vos défenses.