Biais cognitifs et cybersécurité : tous concernés
Les biais cognitifs, ces raccourcis de notre pensée, peuvent nous induire en erreur à chaque étape d’une cyberattaque, avant la crise, pendant l’intrusion et au moment du retour d’expérience.
Article publié le 22 avril 2024. Les chiffres, les outils et la réglementation qu'il cite ont pu évoluer depuis.
Imaginez…
Vous avez réservé et payé 100 € une location pour un week-end de vacances à la mer. Une semaine avant votre départ, des amis vous proposent un week-end à la campagne avec eux, sans que vous n’ayez à dépenser quoi que ce soit pour la location. Malgré votre envie, vous refusez pour ne pas perdre vos 100 €… C’est un biais cognitif, car vos 100 € sont déjà dépensés. Dans votre jugement, seule votre envie de participer à l’un ou l’autre des week-ends devrait être prise en compte. En termes cyber, c’est poursuivre un projet mal embarqué simplement parce que l’on y a déjà mis beaucoup d’énergie et d’argent ; il est important de juger et décider exclusivement sur la base des dépenses à venir et des résultats à atteindre.
Les biais cognitifs sont des déviations de notre pensée logique et rationnelle qui peuvent, le plus souvent à notre insu, nous induire en erreur ou susciter des jugements hâtifs.
Ces raccourcis que notre cerveau utilise pour traiter rapidement et efficacement l’information lui permettent de fonctionner en consommant un minimum d’énergie cognitive. Parfois, ce système nous permet de décider de façon à la fois rapide et pertinente ; il peut même assurer notre survie. Mais dans la plupart des cas, il est plutôt source d’erreurs au quotidien… donc d’inspiration pour les cybercriminels.
En effet, dans le domaine de la cybersécurité, les biais représentent une brèche qui peut être utilisée à chaque étape d’une cyberattaque.
En amont d’une crise, ne pas se sentir concerné par le risque cyber
Des expériences en psychologie ont montré que plus de la moitié des gens estiment avoir une intelligence supérieure à la moyenne. C’est dû au biais d’excès de confiance, qui nous pousse à surestimer nos compétences, notre chance, notre personnalité. Comment, dans ce cas, pourrait-on tomber dans le piège tendu par les cybercriminels ? Ce biais invite à prendre plus de risques au quotidien et les experts sont davantage victimes que les profanes puisqu’ils sont convaincus d’avoir raison.
L’illusion de contrôle renforce ce sentiment : nous avons naturellement tendance à croire que nous avons plus de contrôle sur une situation que nous n’en avons véritablement. Même si les faits et chiffres sur les cyberattaques démentent cette affirmation.
La corde sensible : être éprouvé dans la confiance, la familiarité, l’urgence
Lors d’une intrusion ou pendant la gestion d’une crise cyber, plusieurs biais peuvent nous mettre en défaut : par exemple, le biais de confirmation nous incite à prendre en compte uniquement les informations qui vont dans notre sens ou qui correspondent à ce que l’on connaît. Nous pouvons ainsi surestimer notre système de sécurité, ne pas voir les signaux d’alerte qui pourraient le mettre en danger, ne prêter attention qu’aux données qui confirment une hypothèse de départ ou une opinion initiale…
Le biais de familiarité nous engage, quant à lui, à faire confiance à des sources familières : cliquer sur un lien envoyé par un collègue (sans forcément vérifier si l’adresse de courriel est la bonne), utiliser une clé USB prêtée par un proche, agir sur demande d’un supérieur hiérarchique… Si la situation exige en plus une réponse urgente, l’erreur est quasi assurée.
À l’issue d’une crise, ne garder que le meilleur
À l’étape du RETEX, il est aussi intéressant de veiller à ne pas se laisser embarquer par certains automatismes. Par exemple, le biais rétrospectif nous pousse à surestimer, une fois un événement survenu, la façon dont on le jugeait prévisible ou probable. Rétrospectivement, il est effectivement plus facile d’être visionnaire !
Nous avons également tendance à juger une décision en nous basant sur le résultat plutôt que sur la façon exacte dont la décision a été prise sur le moment. Pourtant, avoir réussi à résorber une crise cyber ne signifie pas que toutes les décisions aient été pertinentes ou prises de manière optimale…
Aussi, repenser à ce qui a été dit sur le moment, identifier à quels biais votre entreprise et vos collaborateurs sont le plus spécifiquement vulnérables est une démarche très intéressante afin d’éviter les erreurs qui pourraient s’avérer critiques pour la continuité de vos activités.
Le travail sur nos biais cognitifs permet de concevoir notre rationalité comme fluctuante et limitée, puis de définir quelques garde-fous et des procédures adaptées, à réévaluer sans cesse. En effet, si l’on peut apprendre à connaître et reconnaître des biais cognitifs, on ne peut jamais s’en défaire complètement… le croire serait également un biais !
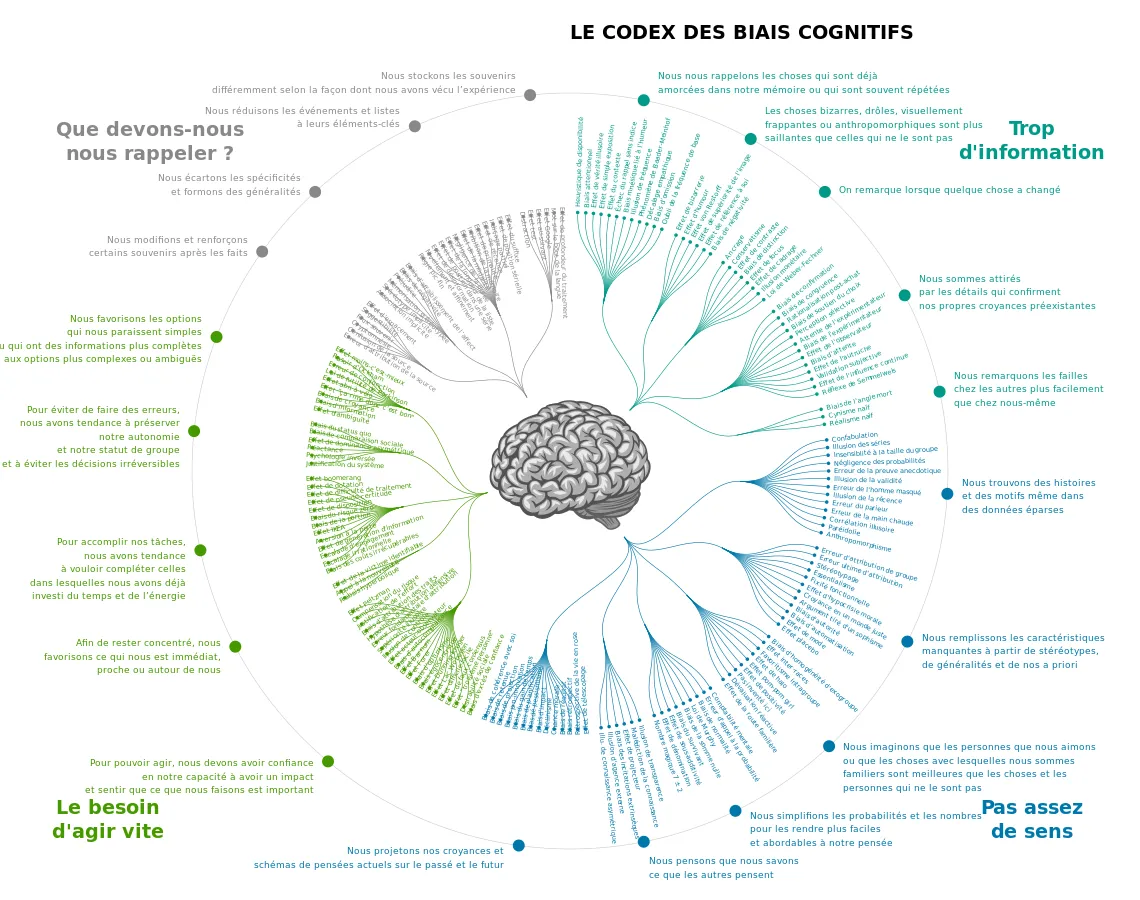
Image : The Cognitive Bias Codex (French), John Manoogian III (jm3), sur Wikipédia
Rédigé par l'équipe Veyan : des consultants seniors certifiés ISO/IEC 27001, EBIOS Risk Manager et DPO, au sein d'une société de conseil en cybersécurité fondée en 2017 à Guidel. Découvrir l'équipe
Questions fréquentes
Qu’est-ce qu’un biais cognitif ?
Un biais cognitif est une déviation de notre pensée logique et rationnelle qui peut, le plus souvent à notre insu, nous induire en erreur ou susciter des jugements hâtifs. Ces raccourcis permettent au cerveau de traiter l’information vite, en consommant un minimum d’énergie. Parfois utiles, ils restent une source d’erreurs au quotidien, et donc d’inspiration pour les cybercriminels.
Comment les cybercriminels exploitent-ils les biais cognitifs ?
Les biais offrent une brèche à chaque étape d’une cyberattaque. Le biais de familiarité pousse par exemple à faire confiance à une source connue : cliquer sur le lien envoyé par un collègue sans vérifier l’adresse, utiliser une clé USB prêtée par un proche, agir à la demande d’un supérieur. Si la situation exige en plus une réponse urgente, l’erreur est quasi assurée.
Pourquoi les experts ne sont-ils pas à l’abri des biais cognitifs ?
Le biais d’excès de confiance nous pousse à surestimer nos compétences, notre chance et notre personnalité, et donc à prendre plus de risques au quotidien. Les experts y sont même plus exposés que les profanes, puisqu’ils sont convaincus d’avoir raison. L’illusion de contrôle renforce ce sentiment, alors que les faits et les chiffres sur les cyberattaques la démentent.
Quels biais cognitifs fragilisent la gestion d’une crise cyber ?
Pendant une intrusion ou une crise, le biais de confirmation incite à ne retenir que les informations qui vont dans notre sens : on surestime alors son système de sécurité et l’on passe à côté des signaux d’alerte. Après la crise, le biais rétrospectif fait croire que l’événement était prévisible, et l’on juge les décisions sur leur résultat plutôt que sur la façon dont elles ont été prises.
Comment limiter l’effet des biais cognitifs en cybersécurité ?
On ne se défait jamais complètement de ses biais, mais on peut apprendre à les reconnaître. Identifier ceux auxquels votre entreprise et vos collaborateurs sont le plus vulnérables, puis définir des garde-fous et des procédures adaptées, réduit le risque d’erreurs critiques pour la continuité de vos activités. Ces garde-fous sont à réévaluer sans cesse.
Nos offres sur ce sujet
-
Prévenir
Sensibilisation à la cybersécurité
Former vos équipes et votre direction aux risques cyber avec des formats qui marquent.
-
Prévenir
Gestion de crise et continuité
Préparer votre direction à une cyberattaque et organiser la reprise de vos activités vitales.